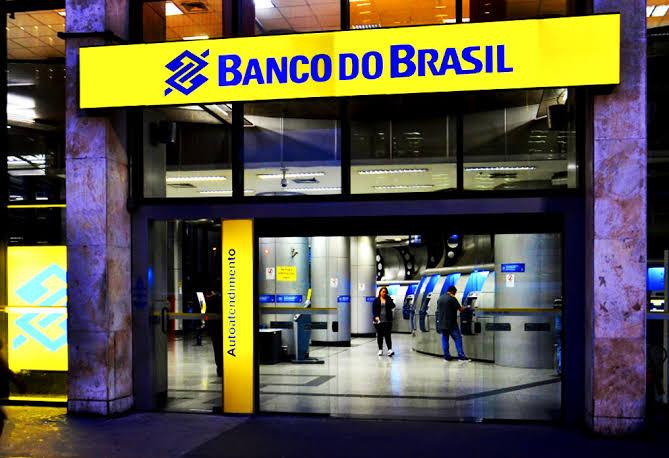
O Banco do Brasil identificou um acesso não autorizado a dados pessoais de clientes no dia 12 de novembro. O episódio acendeu um alerta sobre a segurança das informações bancárias e a proteção da privacidade dos correntistas. A instituição comunicou o ocorrido aos clientes e informou que algumas informações cadastrais podem ter sido acessadas indevidamente por terceiros.
De acordo com a comunicação encaminhada aos correntistas, os dados potencialmente expostos incluem nome completo, Cadastro de Pessoas Físicas (CPF), endereço de e-mail, número da agência bancária e, em determinadas situações, o número da conta. Embora não tenham sido identificados indícios de comprometimento de informações financeiras ou credenciais de acesso, o caso exige atenção, principalmente diante dos riscos associados ao uso indevido de dados pessoais.
O banco esclareceu que não houve invasão aos sistemas internos da instituição. Também afirmou que não foram expostas senhas, códigos de segurança ou informações que permitissem, diretamente, a realização de movimentações financeiras nas contas dos clientes.
A instituição destacou ainda que não foram identificadas transações financeiras decorrentes do incidente. Mesmo assim, o episódio levou ao acionamento de protocolos internos de segurança e à adoção de providências para impedir a continuidade do acesso irregular.
Como ocorreu o acesso não autorizado
Segundo as informações apresentadas pelo Banco do Brasil, as investigações iniciais apontaram que o acesso aos dados aconteceu por meio da utilização indevida de uma credencial válida por terceiros.
Esse detalhe é importante porque indica que o episódio não teria ocorrido por meio de uma invasão convencional aos sistemas tecnológicos da instituição. Em vez disso, uma credencial legítima, que deveria ser utilizada de maneira autorizada, teria sido empregada indevidamente para acessar informações de clientes.
O uso irregular de credenciais representa um desafio importante para instituições financeiras, empresas e órgãos públicos. Mesmo quando os sistemas possuem mecanismos avançados de proteção, o comprometimento de uma identificação autorizada pode abrir caminho para consultas indevidas a informações restritas.
Assim que identificou o problema, o Banco do Brasil informou ter adotado medidas para interromper a atividade. Entre as providências anunciadas está a revogação da credencial utilizada indevidamente, impedindo que ela continuasse sendo empregada para acessar os dados.
A instituição também acionou seus protocolos de segurança e iniciou procedimentos internos para avaliar a situação, identificar possíveis consequências e reforçar os mecanismos de proteção.
Quais informações dos clientes podem ter sido expostas?
A relação de dados mencionada pelo banco envolve principalmente informações cadastrais. Embora não sejam necessariamente suficientes para acessar uma conta bancária, esses dados podem ser utilizados em tentativas de golpes e fraudes.
O nome e o CPF, por exemplo, são informações frequentemente utilizadas por criminosos para construir abordagens fraudulentas mais convincentes. Quando combinados com um endereço de e-mail e dados bancários, podem facilitar a criação de mensagens falsas que simulam comunicações oficiais de instituições financeiras.
O conhecimento do número da agência e da conta também pode dar mais credibilidade a uma tentativa de contato fraudulento. Um criminoso que apresenta informações verdadeiras pode tentar convencer a vítima de que representa o banco, aumentando as chances de obter dados adicionais.
Por esse motivo, mesmo quando não há exposição de senhas ou movimentações financeiras, o vazamento ou acesso indevido a informações cadastrais não deve ser tratado como algo sem importância.
É necessário considerar que dados pessoais podem permanecer disponíveis por longos períodos e ser utilizados em diferentes tentativas de fraude, inclusive meses depois do incidente original.
Clientes devem ficar atentos a tentativas de golpes
Diante da situação, os correntistas devem redobrar a atenção com mensagens, ligações e e-mails que mencionem supostos problemas relacionados às suas contas bancárias.
Uma das principais preocupações envolve a possibilidade de criminosos utilizarem as informações acessadas para aplicar golpes de engenharia social. Nesse tipo de fraude, o objetivo não é necessariamente invadir diretamente o sistema bancário, mas manipular a vítima para que ela própria forneça informações confidenciais ou autorize alguma operação.
Entre as abordagens mais comuns estão mensagens informando sobre bloqueios de contas, compras suspeitas, necessidade de atualização cadastral ou supostas irregularidades na movimentação financeira.
Os criminosos também podem se apresentar como funcionários do Banco do Brasil e solicitar senhas, códigos recebidos por SMS, dados de cartões ou informações de autenticação. Em algumas situações, podem tentar convencer o cliente a instalar aplicativos ou acessar páginas falsas.
Por isso, é fundamental lembrar que o conhecimento de informações pessoais por parte de alguém que entra em contato não comprova que essa pessoa representa oficialmente o banco.
A orientação é não fornecer senhas, códigos de segurança ou dados confidenciais por telefone, mensagens ou e-mails. Em caso de dúvida, o cliente deve procurar os canais oficiais da instituição e verificar diretamente se existe alguma solicitação ou problema relacionado à sua conta.
Também é recomendável desconfiar de mensagens com tom de urgência, ameaças de bloqueio imediato ou promessas de resolução rápida mediante o compartilhamento de informações.
Banco reforça protocolos de segurança e proteção de dados
O Banco do Brasil informou que está reforçando os procedimentos de monitoramento e adotando medidas previstas em seus protocolos de segurança, privacidade e proteção de dados.
A instituição também mencionou as comunicações exigidas pela Lei Geral de Proteção de Dados Pessoais (LGPD), legislação brasileira que estabelece regras para a coleta, utilização, armazenamento e compartilhamento de informações pessoais.
A LGPD determina responsabilidades para empresas e instituições que realizam o tratamento de dados pessoais. Em situações que envolvem incidentes de segurança capazes de gerar riscos ou danos relevantes aos titulares, existem obrigações relacionadas à avaliação do ocorrido e à comunicação às autoridades competentes e às pessoas afetadas, conforme as exigências legais.
Nesse contexto, a transparência na comunicação é uma etapa importante para que os clientes possam compreender quais informações podem ter sido comprometidas e quais cuidados devem adotar.
O episódio também reforça a necessidade de investimentos permanentes em tecnologia, controle de acessos, fiscalização de credenciais e mecanismos capazes de identificar atividades fora do padrão.
O que o episódio representa para os correntistas?
Embora o Banco do Brasil tenha afirmado que não houve exposição de senhas, códigos de segurança ou transações financeiras decorrentes do incidente, a ocorrência demonstra que a proteção de dados bancários envolve muito mais do que impedir invasões aos sistemas.
Informações aparentemente simples, como nome, CPF e endereço eletrônico, podem ter valor significativo nas mãos de criminosos, especialmente quando utilizadas em conjunto para construir fraudes personalizadas.
Para os clientes, a principal recomendação é manter a atenção, acompanhar as movimentações bancárias e desconfiar de contatos inesperados que solicitem qualquer tipo de informação confidencial.
Até o momento, as informações divulgadas pela instituição apontam que o acesso indevido foi interrompido após a revogação da credencial utilizada por terceiros. O banco também informou que está adotando medidas adicionais para fortalecer seus mecanismos de proteção.
O caso serve como mais um alerta sobre a importância da segurança digital no setor financeiro. Em um cenário no qual grande parte das operações acontece por aplicativos e plataformas eletrônicas, proteger informações pessoais tornou-se uma responsabilidade compartilhada entre instituições e consumidores.
Mais do que evitar prejuízos imediatos, a prevenção é fundamental para impedir que dados cadastrais sejam utilizados posteriormente em golpes, fraudes e tentativas de roubo de identidade.